Cyber Actualité

Noticias

Ataques, investigaciones y decisiones que mueven el sector.

Microsoft Paint RCE Fix ahora disponible, pero Windows Update no lo entregará

Una corrección para CVE-2026-83844, un defecto de ejecución de código remoto en Windows Paint, está ahora en la Microsoft Store. Paint obtiene esta solución sólo a través de una actualización de la tienda, no a través de actualizaciones de Windows. La construcción fija, 11.2609.401.0, fue la más nueva construcción de pintura en los diez países The Hacker News comprobado hoy. El defecto es una lectura fuera de límites que podría permitir que un atacante ejecute código sobre una red. Tasas de Microsoft

The Hacker News

Sí, la DeIA de la Agencia acelera el paso a Rust, pero cuidado con los desconvertidos

Con su mecanismo de seguridad de memoria y rendimiento, Rust gana en la renombre para la modernización de la segunda fase. Su curva de aprendizaje abrumadora la convirtió en el idioma de los proveedores. L deIA agente está haciendo que este patrón se desmorone. Pero cuidado: si es mucho más fácil reescribir código en Rust, una competencia profunda en materia de arquitectura sigue siendo esencial.

LeMagIT

IA

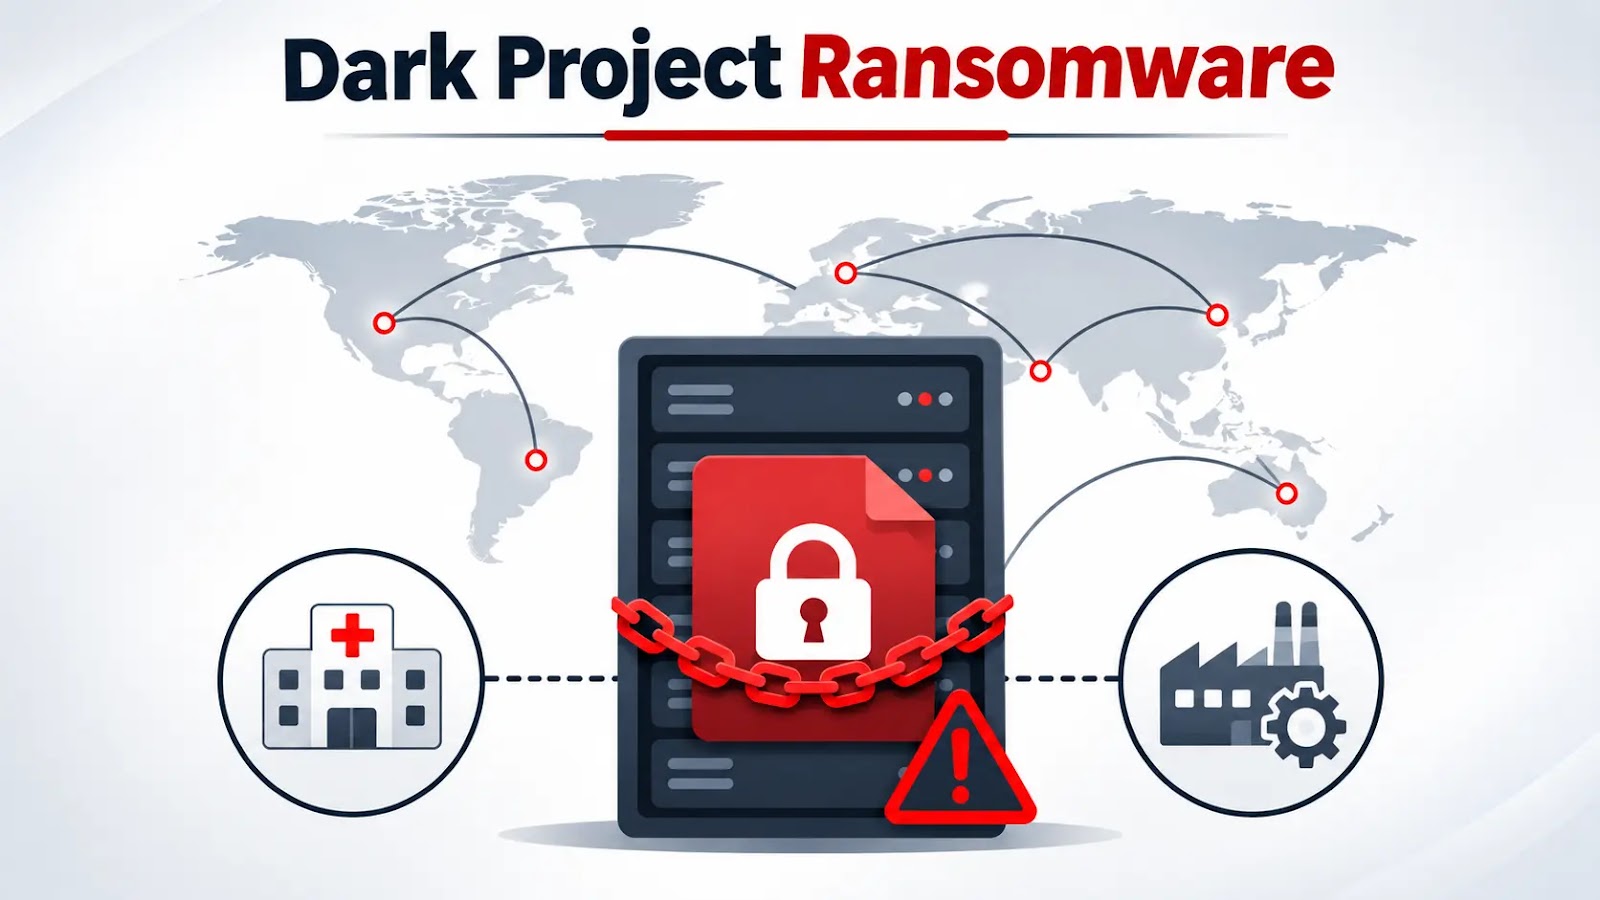
Dark Project Ransomware Gang Claims 38 Victims a través de 8 países, apuntando a la salud y la fabricación

Dark Project, una operación emergente de ransomware con motivación financiera, ha cobrado 38 víctimas en ocho países en la instantánea de inteligencia de amenazas suministrada, con la fabricación y la atención médica más pesada. El grupo combina robo de datos, encriptación del sistema y amenazas de divulgación pública con un programa de afiliados diseñado para escalar intrusiones. Las cifras representan las acusaciones pub

GBHackers

La inundación está llegando y las tuberías ya estaban llenas

Una actualización sobre Athena, y algunas predicciones no solicitadas sobre lo que viene el próximo sábado, Dario Amodei publicó We Must Pace the Frontier. Estoy de acuerdo con él. Ve a leerlo si no lo has hecho. He pasado el verano mirando lo que encuentran estas modelos, y la brecha que describe entre lo que pueden hacer y lo que el resto de nosotros estamos preparados es la que he estado mirando desde mayo. La pieza más dura de su

The Hacker News

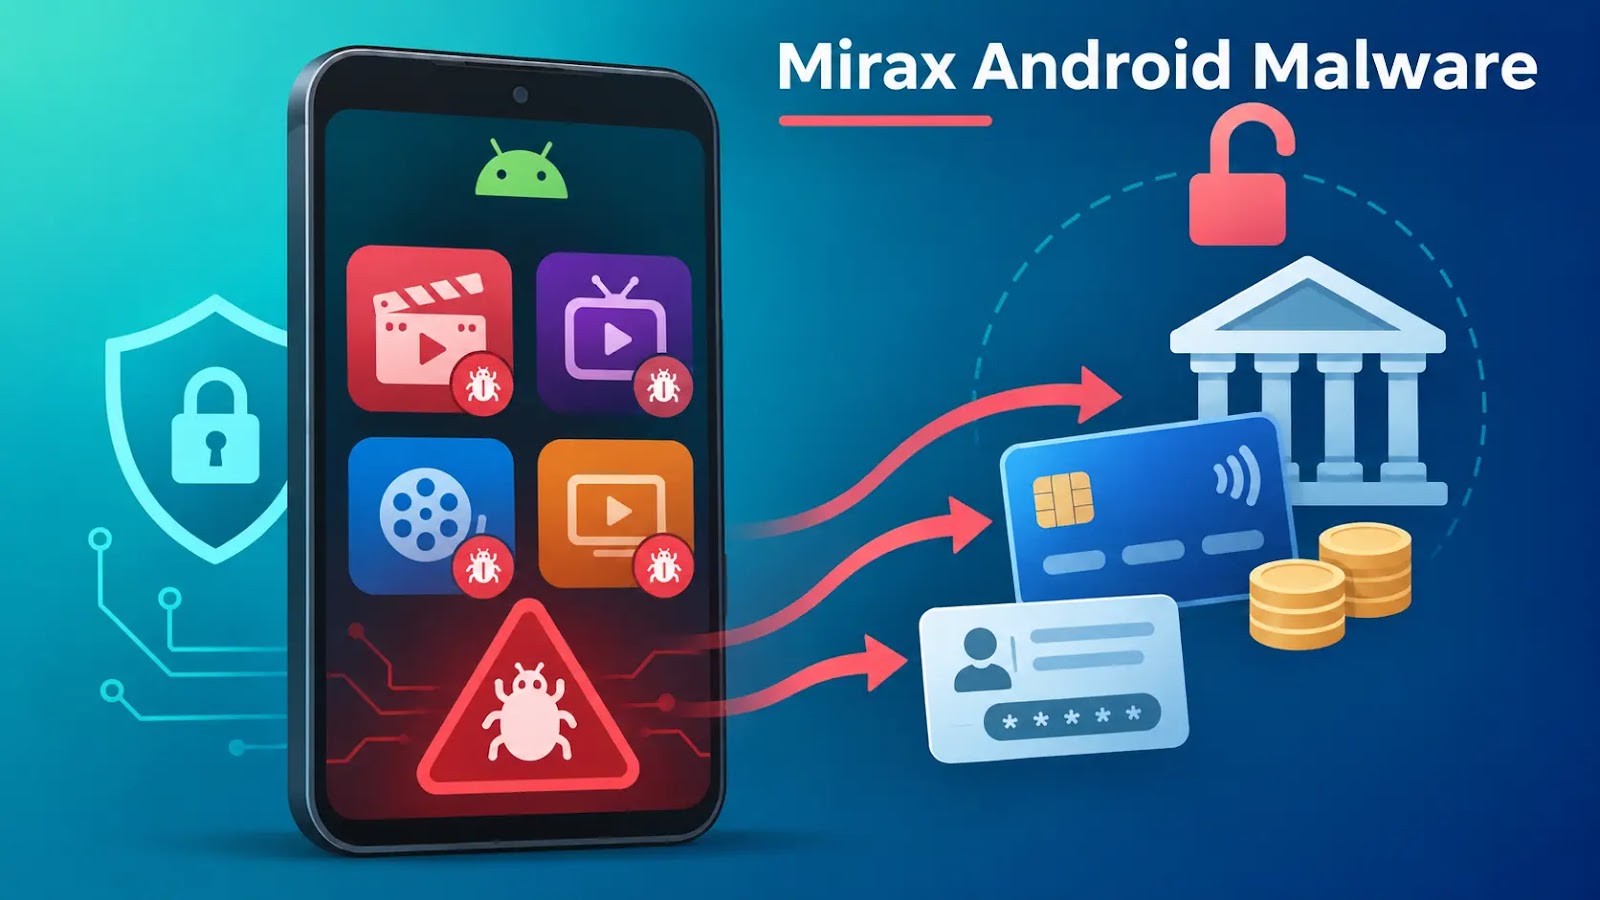
Hackers utilizan aplicaciones de transmisión de falsos para difundir software de software malicioso y robar cuentas bancarias

Los hackers están usando señuelos de la aplicación de streaming para distribuir Mirax. Este troyano bancario Android permite a los operadores controlar remotamente los teléfonos de las víctimas e iniciar transferencias fraudulentas. Las pérdidas estimadas alcanzan millones de dólares, aunque los casos confirmados sólo captan parte del impacto de la campaña. La operación siguió activa cuando el Grupo-IB publicó su investigación del 5 de noviembre. Los investigadores vincularon las infecciones

GBHackers

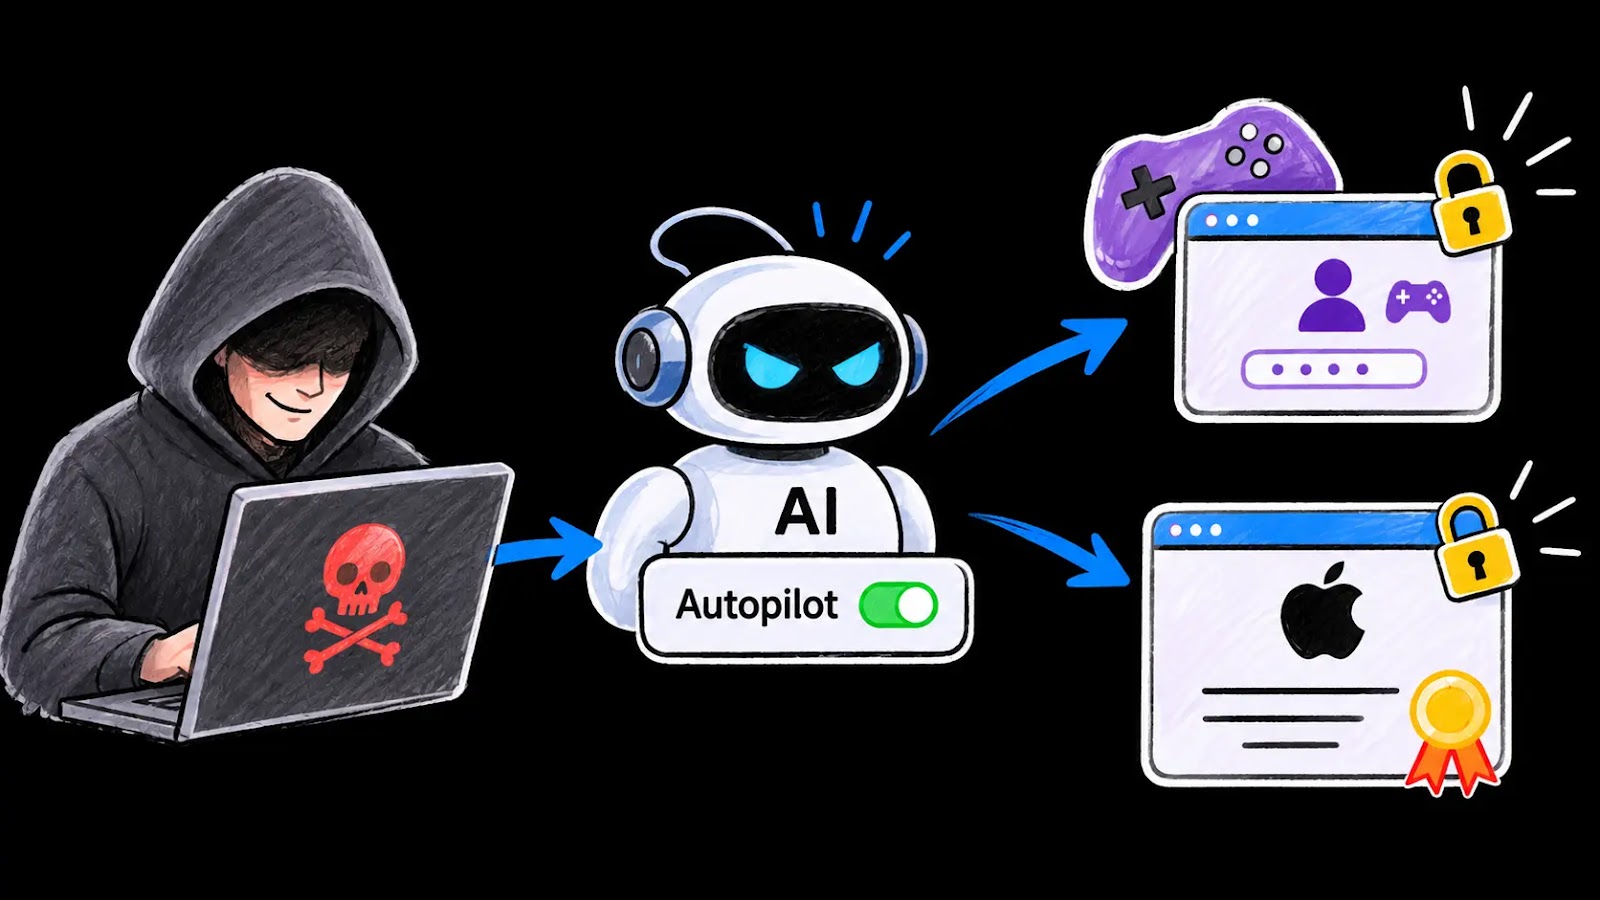
Hackers ponen agentes de IA en piloto automático para robar cuentas de juego y certificados de firma de Apple

ARTEX, una plataforma de pruebas de penetración agente de código abierto china, para ejecutar ataques autónomos. Los operadores establecieron un objetivo y luego comprobaron el progreso. Los investigadores identificaron 2.557 sistemas que alojan o albergan paneles ARTEX, y 1.608 fueron en vivo y público. Diez instancias mal configuradas expusieron sus bases de datos completas. Esas bases de datos muestran los modelos, las indicaciones y las acciones que se han llevado a cabo tras las campañas. [...]

GBHackers

IA

Claude AI falla permite que las extensiones del navegador malicioso ejecuten órdenes en computadoras remotas

Un defecto de diseño en Anthropic Claude Dispatch característica dejar que una extensión de navegador malicioso ejecutar comandos en el sistema operativo, incluso en un equipo diferente. Investigadores de Forever Security nombraron el ataque a ThisBash. Encontraron que Claude Dispatch aceptó instrucciones de una sesión ordinaria de claude.ai. Una extensión que pudiera controlar ese sitio podría por tanto enviar [...] El post Claude AI

GBHackers

*shole: en Alpine Linux, una contraseña demasiado larga puede conducir a un acceso de root vía SSH

El error *shole (CVE-2026-123158) abre en SSH, con una contraseña demasiado larga, cuentas Linux sin contraseña. Alpine Linux es el primero en verte. El post *shole: en Alpine Linux, una contraseña demasiado larga puede conducir a un acceso de root a través de SSH se ha publicado en IT-Connect.

IT-Connect

La violación de la cadena expone todas las credenciales de los usuarios, fuerzas de cierre de los servicios clave

La firma de análisis de Blockchain ha revelado que su investigación en curso sobre el ciberataque agrómico dirigido a sus sistemas también expone nombres, nombres de usuario, hashes de contraseña y tokens en vivo para todos los usuarios. "Mientras investigamos, eliminamos el acceso a Reactor y Data Solutions", dijo la empresa. "En este momento seguimos sin tener pruebas de que se haya accedido a datos de investigaciones

The Hacker News

11 Herramientas de gestión de la política de seguridad: Guía del Veredicto del Comprador 2026

La “gestión de políticas de seguridad” nombra dos mercados diferentes con una sola etiqueta, y esta lista contiene ambas: reglas de gestión de políticas de seguridad de red (NSPM), intención de segmentación, automatización de cambios entre fincas híbridas y ciclo de vida de políticas escritas que la gente debe leer, firmar y probar a los auditores. Comprando a través del presupuesto de confusión desperdicia, así que esta guía de veredicto juzga once t

GBHackers

11 Herramientas de Gestión de Riesgos Informáticos y Cibernéticos: Guía del Veredicto del Comprador 2026

La informática y la herramienta de gestión del riesgo cibernético son la disciplina del registro bajo el paraguas más amplio de GRC: riesgos capturados con propietarios y tratamientos, controles vinculados, excepciones rastreadas y reportes que sobreviven al escrutinio del comité. Donde nuestras plataformas GRC guían a toda la finca, esta guía se estrecha al flujo de trabajo propio del registro de riesgo, cómo honestamente once plataformas capturan, [...]

GBHackers

11 Software de gestión de auditoría: Guía del comprador del 2026

El software de gestión de auditorías tiene éxito en una simple prueba: ¿vivirán los auditores en él, o vivirán en hojas de cálculo y pegarán en él antes de las reuniones del comité? Este veredicto guía a los jueces de once plataformas de especialistas nacidos en auditoría, GRC suites con módulos de auditoría, y los pesos pesados de grado de informes sobre ergonomía de trabajo de campo, automatización de pruebas, y la milla comité-paquete. El riesgo más amplio [...] El post 11 Auditoría

GBHackers

10 Servicios de calificación de seguridad: Guía del Veredicto del Comprador 2026

Las organizaciones de calificación de seguridad del exterior de servicios expuestos, cadencia de parches, señales de incumplimiento y las puntuaciones ahora mueven dinero real: precios de seguros, niveles de proveedores, tableros de tableros. El deber del comprador es saber lo que una puntuación puede y no puede ver, y esta lista necesita dos notas de honestidad por adelantado: NormShield es el nombre anterior de Black Kite (una empresa, [...]

GBHackers

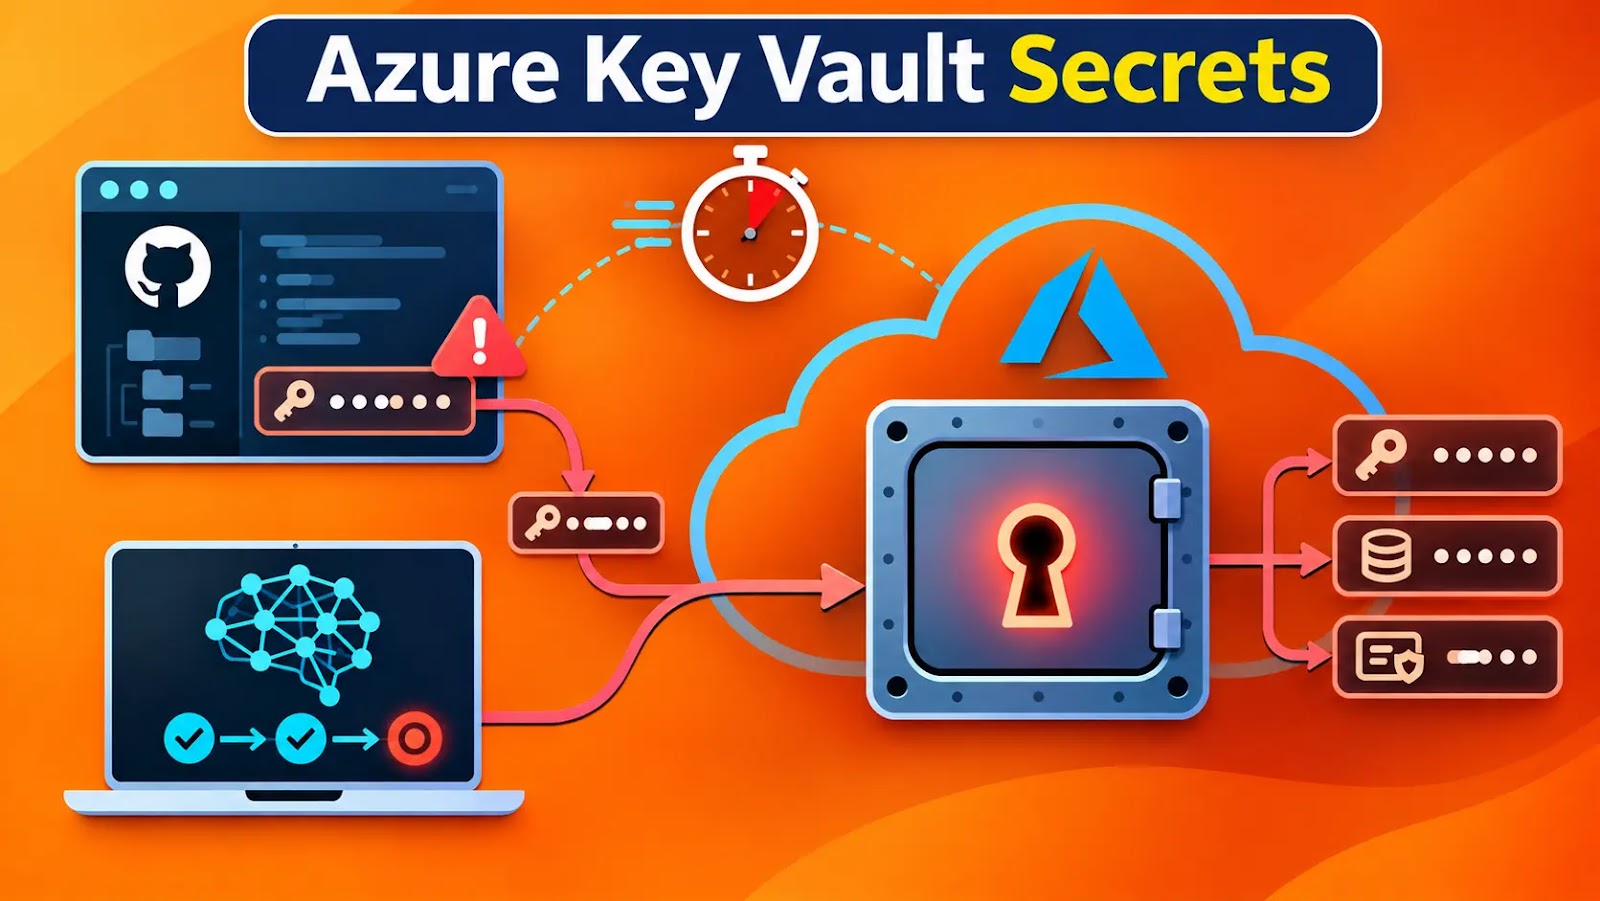
Hackers utilizan ARTEX AI para robar secretos de la bóveda de la llave de Azure sólo 5 minutos después de encontrar las credenciales de GitHub expuestas

Los atacantes que utilizan el marco de inteligencia artificial agente ARTEX para descubrir credenciales de GitHub expuestas y entornos de nube de compromiso rápido. En una intrusión, un agente de inteligencia artificial progresó de buscar en GitHub secretos de aplicación a exfiltrar datos de Azure Key Vault en sólo cinco minutos. La actividad comprime una cadena de ataque familiar: encontrar credenciales filtradas, validar el acceso, mapear recursos y [...] Th

GBHackers