Cyber Actualité

Malwares

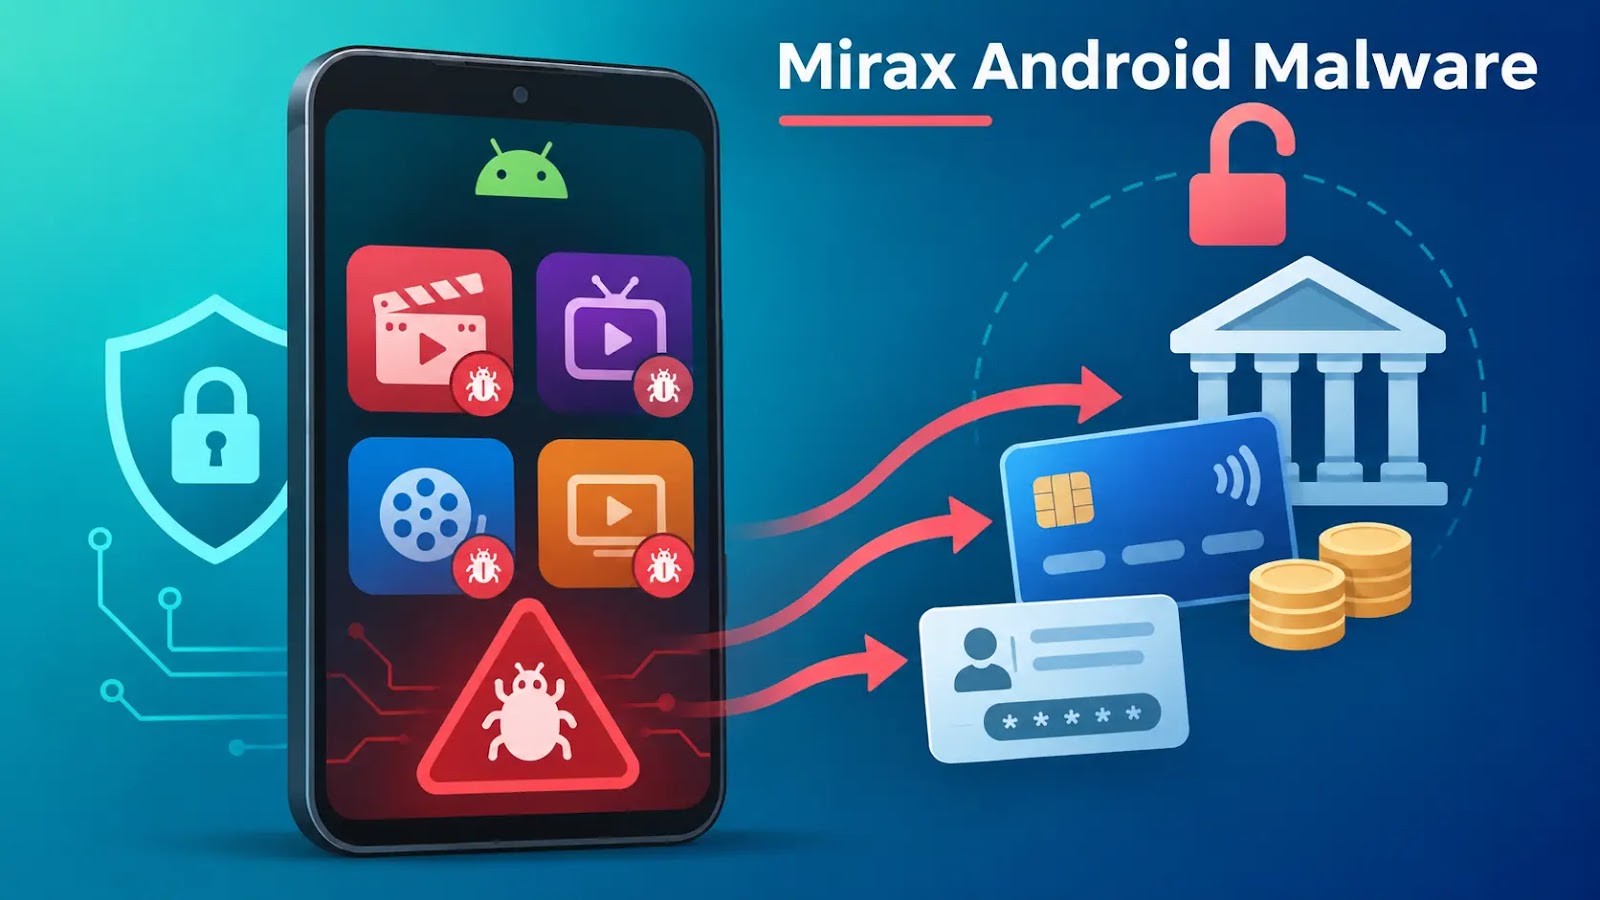
Hackers Utilisez de fausses applications de streaming pour diffuser Mirax Android Malware et de voler des comptes bancaires

Les pirates utilisent des app lures de streaming pour distribuer Mirax. Ce trojan bancaire Android permet aux opérateurs de contrôler à distance les victimes, les téléphones et d'initier des transferts frauduleux. Les pertes estimées atteignent des millions de dollars, bien que les cas confirmés ne saisissent qu'une partie de la campagne, impact. L'opération est restée active lorsque Group-IB a publié son enquête le 5 novembre. Les chercheurs ont associé les infections

GBHackers

Hackers Cacher Linux Backdoor dans le serveur de panneau Web de contrôle pour exécuter des commandes sans journaux

Une porte arrière a été trouvée cachée dans le serveur web qui exécute Control Web Panel (CWP), un panneau libre pour la gestion des serveurs d'hébergement Linux, des chercheurs de QiAnXin XLab a déclaré cette semaine. Le serveur web rétroporté exécute des commandes que les attaquants envoient via des requêtes web, et ces requêtes n'apparaissent jamais dans ses journaux d'accès. L'installer prend un accès racine, donc les attaquants doivent déjà contrôler le serveur.

The Hacker News

CERT-In Drapeaux AI-Driven Attaques comme rétroporté ARTEX Exposes 62 Consoles pour l'accès racine

L'équipe indienne d'intervention d'urgence en informatique (CERT-In) a révélé qu'un acteur de la menace assisté par l'intelligence artificielle (AI) qu'elle suit comme Crafty Falcon cible des organisations des secteurs des banques, des services financiers et de l'assurance (BFSI) dans le pays. Décrivant la menace comme active et continue, l'activité implique l'utilisation d'outils de sécurité offensifs publics axés sur l'IA

The Hacker News

Hackers Expiliot Apple Patched Flaw pour livrer des malwares d'info-vente, CISA dit

La Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis a ajouté mercredi un défaut de sécurité de gravité moyenne qui a eu des répercussions sur plusieurs systèmes d'exploitation Apple dans son catalogue de vulnérabilités Expiliés (KEV), suite à des rapports d'exploitation active. La vulnérabilité en question est CVE-2024-27834 (note CVSS: 5.5), un cas d'authentification incorrecte qui pourrait permettre à un attaquant avec

The Hacker News

Chine-Alignement Hackers Hijack Sogou Méthode d'entrée DNS Demandes de Deploy DarkVigil Backdoor

Un acteur de menace assaini par la Chine, connu sous le nom de SlippyNunchucks, a été attribué à une opération de détournement de noms de domaine (DNS) abusant des communications HTTP non sécurisées dans les versions Windows de la méthode d'entrée Sogou dans le cadre d'une campagne de surveillance conçue pour déployer un implant appelé DarkVigil (aka FDMTP). La campagne, observée à partir du 1er juillet 2026, est évaluée comme ayant des organisations ciblées et

The Hacker News

cPGuard Update Channel Hisjuté vers les serveurs Linux Backdoor et Collecter des hachages de mot de passe

Un attaquant s'est introduit dans le système de mise à jour de l'outil de sécurité cPGuard le 2 novembre et l'a utilisé pour envoyer un script malveillant aux serveurs Linux des clients. Le script a installé une porte arrière et a collecté des hashes de mot de passe et d'autres fichiers sensibles des serveurs qui l'ont exécuté, cPGuard maker OPSSHIELD dit dans un avis. Dans une divulgation ultérieure, OPSSHIELD a dit sur les serveurs clients de 2,950 a lancé le script,

The Hacker News

Russie-Aligné Gorbag Hackers Exploiter WinRAR Flaw pour Deploy Data-Stealing Malware

Un acteur de la menace, connu sous le nom de Gorbag, a été observé en utilisant des logiciels malveillants simples de voleur d'informations dans des attaques visant des organisations ukrainiennes. « Depuis au moins février 2025, le groupe s'est concentré exclusivement sur les cibles ukrainiennes, avec une nette préférence pour les entités chargées de l'application de la loi et de la justice, les administrations locales près de la ligne de front et le secteur de la défense », a déclaré le chercheur ESET

The Hacker News

Attaques Exploiter Siemens IoT2050 critique Flaw to Plant Remote Command Backdoors

Un défaut de sécurité de gravité maximale ayant une incidence sur Siemens SIMATIC IoT2050 Des dispositifs avancés sont actuellement exploités activement, VulnCheck a révélé. La vulnérabilité, suivie comme CVE-2026-58115 (note CVSS : 10.0), est un cas d'authentification manquante pour une fonction critique qui pourrait être exploitée par un attaquant à distance non authentifié pour exécuter un code arbitraire. "SIMATIQUE IoT2050 Dispositifs avancés fonctionnant

The Hacker News

Les entreprises technologiques dismantle le réseau qui a transformé les boîtes de télévision 1,3 M dans les Proxies

Google a déclaré aujourd'hui il a travaillé avec des partenaires de l'industrie pour démonter un botnet composé de plus de 1,3 million de boîtes de set-top TV Android qui expédient avec des logiciels malveillants qui loue secrètement la connexion Internet de l'utilisateur à des étrangers et conduit fraude publicitaire. Les experts impliqués dans la reprise disent que l'action risque de réduire l'accès du réseau à plus de 10 millions de personnes supplémentaires compromises

Krebs on Security

-Récapitulation hebdomadaire: CVE critiques, Linux DDoS Bottenet, Phishing de code de périphérique, Android Spyware et plus

Certaines attaques cette semaine n'ont pas besoin d'un truc. Un appel de support faux, une extension de confiance, un lien partagé ou un appareil sans mot de passe. Des petites choses auxquelles les gens pensent à peine. Pourtant, chacun d'eux suffit pour causer de graves problèmes. Puis il y a eu les plus grands. Des milliards volés, des réseaux cachés d'appareils piratés, des logiciels empoisonnés et des attaquants trouvant de nouvelles façons de transformer des outils normaux contre

The Hacker News

Google perturbe 1.3 million de appareils Android Bottnet, dit TV Box Maker Vendu Accès criminel

Un botnet de plus de 1,3 million d'appareils Android, principalement des boîtes de décodeur TV, a perdu le contrôle de ses serveurs à la fin d'octobre dans une prise en charge menée par Google. Google dit qu'il est hautement confiant que le fabricant d'appareils Videostrong intentionnellement mettre une porte arrière dans les boîtes et l'accès vendu aux criminels. Ils ont utilisé les boîtes pour fraude publicitaire et de passer le trafic Internet des autres par la maison des propriétaires

The Hacker News