Cyber Actualité

Finance

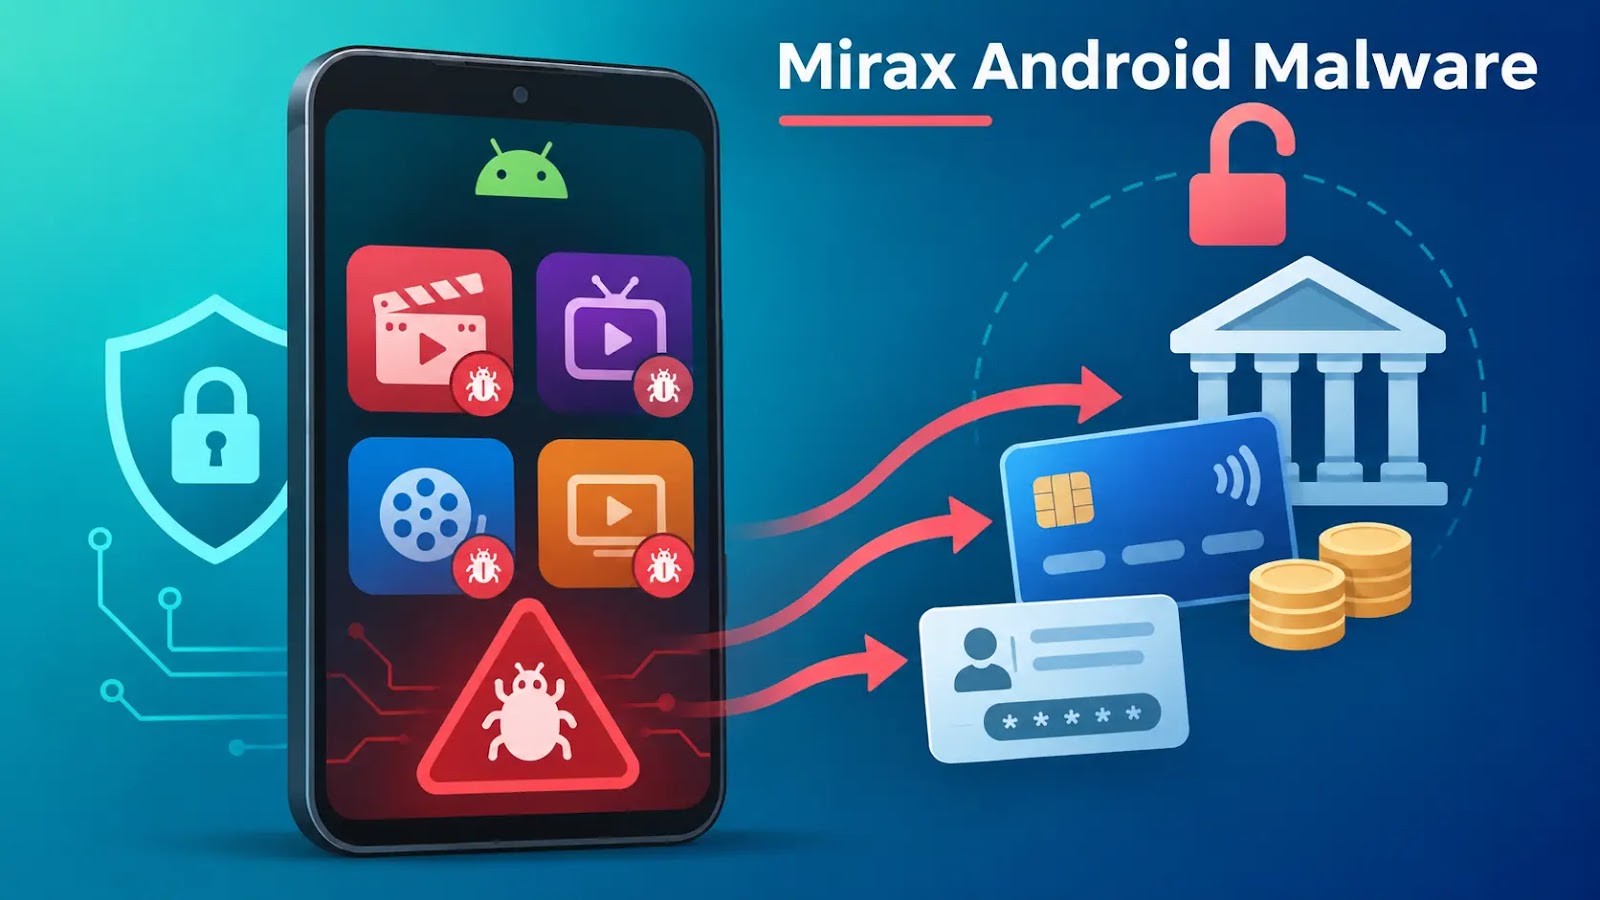
Hackers Utilisez de fausses applications de streaming pour diffuser Mirax Android Malware et de voler des comptes bancaires

Les pirates utilisent des app lures de streaming pour distribuer Mirax. Ce trojan bancaire Android permet aux opérateurs de contrôler à distance les victimes, les téléphones et d'initier des transferts frauduleux. Les pertes estimées atteignent des millions de dollars, bien que les cas confirmés ne saisissent qu'une partie de la campagne, impact. L'opération est restée active lorsque Group-IB a publié son enquête le 5 novembre. Les chercheurs ont associé les infections

GBHackers

10 Services de cote de sécurité : L'Acheteur 2026, Guide Verdict

Les cotes de sécurité des organismes de grade des services exposés externes, patchcurrent, signaux de rupture et les scores se déplacent maintenant l'argent réel: prix d'assurance, vendeur tiers, tableaux de bord. L'acheteur, le devoir est de savoir ce qu'un score peut et ne peut, ne voit pas, et cette liste a besoin de deux notes d'honnêteté en premier: NormShield est Black Kite, son ancien nom (une entreprise, [...]

GBHackers

CERT-In Drapeaux AI-Driven Attaques comme rétroporté ARTEX Exposes 62 Consoles pour l'accès racine

L'équipe indienne d'intervention d'urgence en informatique (CERT-In) a révélé qu'un acteur de la menace assisté par l'intelligence artificielle (AI) qu'elle suit comme Crafty Falcon cible des organisations des secteurs des banques, des services financiers et de l'assurance (BFSI) dans le pays. Décrivant la menace comme active et continue, l'activité implique l'utilisation d'outils de sécurité offensifs publics axés sur l'IA

The Hacker News

Binance révèle comment faux entretiens d'emploi et abus d'outils d'IA Led à 6,43 milliards de dollars Vol

Le mardi, Binance a déclaré que le vol record de 6,43 milliards de dollars d'actifs provenant de la plus grande bourse de chiffre d'affaires au monde a été l'aboutissement d'une « campagne sophistiquée et multi-étapes » qui a impliqué l'utilisation d'une installation de Homebrew falsifiée et d'une attaque de génie social sur le thème du recrutement visant deux de ses ingénieurs. "Ce n'était pas une seule brèche isolée ou un simple incident d'hameçonnage,"

The Hacker News

Hackers Exploit BTCPay Server Flaw to Steal bitraire et Litecoin à partir de portefeuilles chauds

BTCPay Server, un processeur de paiement de cryptomonnaie auto-organisé et open-source, a exhorté les utilisateurs à installer la dernière version de son logiciel en réponse aux rapports de Bitcoin et Litecoin volés dans des portefeuilles chauds sur des instances exécutant des versions plus anciennes. "Notre enquête a révélé que ces attaques visaient des serveurs fonctionnant sous BTCPay Server 2.4.1 (publié le 23 juillet 2026) ou plus tôt", BTCPay Server

The Hacker News

Attaques CryptoPayment Gateway Flaw qui peut exposer les lettres de créances

Les acteurs de la menace tentent d'exploiter une vulnérabilité de sécurité sans support de gravité maximale dans le plugin WordPress CryptoPayment Gateway, selon les résultats de Cyber Défusé. La vulnérabilité en question est CVE-2026-81648, qui porte un score CVSS de 10,0. Une exploitation réussie de la faille pourrait permettre aux utilisateurs non authentifiés de supprimer des fichiers arbitraires sur le serveur et d'extraire

The Hacker News

Royaume-Uni Sanctions Cryptomus for RU Money-Maxing

Le Royaume-Uni a imposé des sanctions économiques contre Cryptomus, une plateforme de cryptoméléonic cryptomonnaie que les experts disent être un moyen de paiement majeur pour les paiements liés aux ransomwares, aux stupéfiants, aux marchés des réseaux noirs, à la fraude et aux services de cybercriminalité qui aident la Russie à contourner les restrictions financières existantes.

Krebs on Security