Cyber Actualité

Fuites

Le Japon annonce un paquet de cybersécurité d'urgence suite à une vague d'attaques

Le paquet d'urgence vient après des dizaines d'entreprises et d'organismes gouvernementaux ont été touchés par l'accès non autorisé à leurs systèmes et les fuites de données client, ce qui a provoqué des malaises dans tout le Japon. Le billet Japon annonce un paquet de cybersécurité d'urgence suite à une vague d'attaques est apparu en premier sur SecurityWeek.

SecurityWeek

Expositions sur les ruptures de chaîne Tous les titres de compétence des utilisateurs, Forces Arrêt des services clés

L'analyse de Blockchain entreprise Chainalysis a révélé que son enquête en cours sur la cyberattaque agentique ciblant ses systèmes a également exposé des noms, des noms d'utilisateur, des hachages de mot de passe et des jetons en direct pour tous les utilisateurs. « Pendant notre enquête, nous avons supprimé l'accès aux solutions Reactor et Data », a déclaré la société. « À l'heure actuelle, nous n'avons toujours aucune preuve que des données d'enquête aient été consultées.

The Hacker News

10 Services de cote de sécurité : L'Acheteur 2026, Guide Verdict

Les cotes de sécurité des organismes de grade des services exposés externes, patchcurrent, signaux de rupture et les scores se déplacent maintenant l'argent réel: prix d'assurance, vendeur tiers, tableaux de bord. L'acheteur, le devoir est de savoir ce qu'un score peut et ne peut, ne voit pas, et cette liste a besoin de deux notes d'honnêteté en premier: NormShield est Black Kite, son ancien nom (une entreprise, [...]

GBHackers

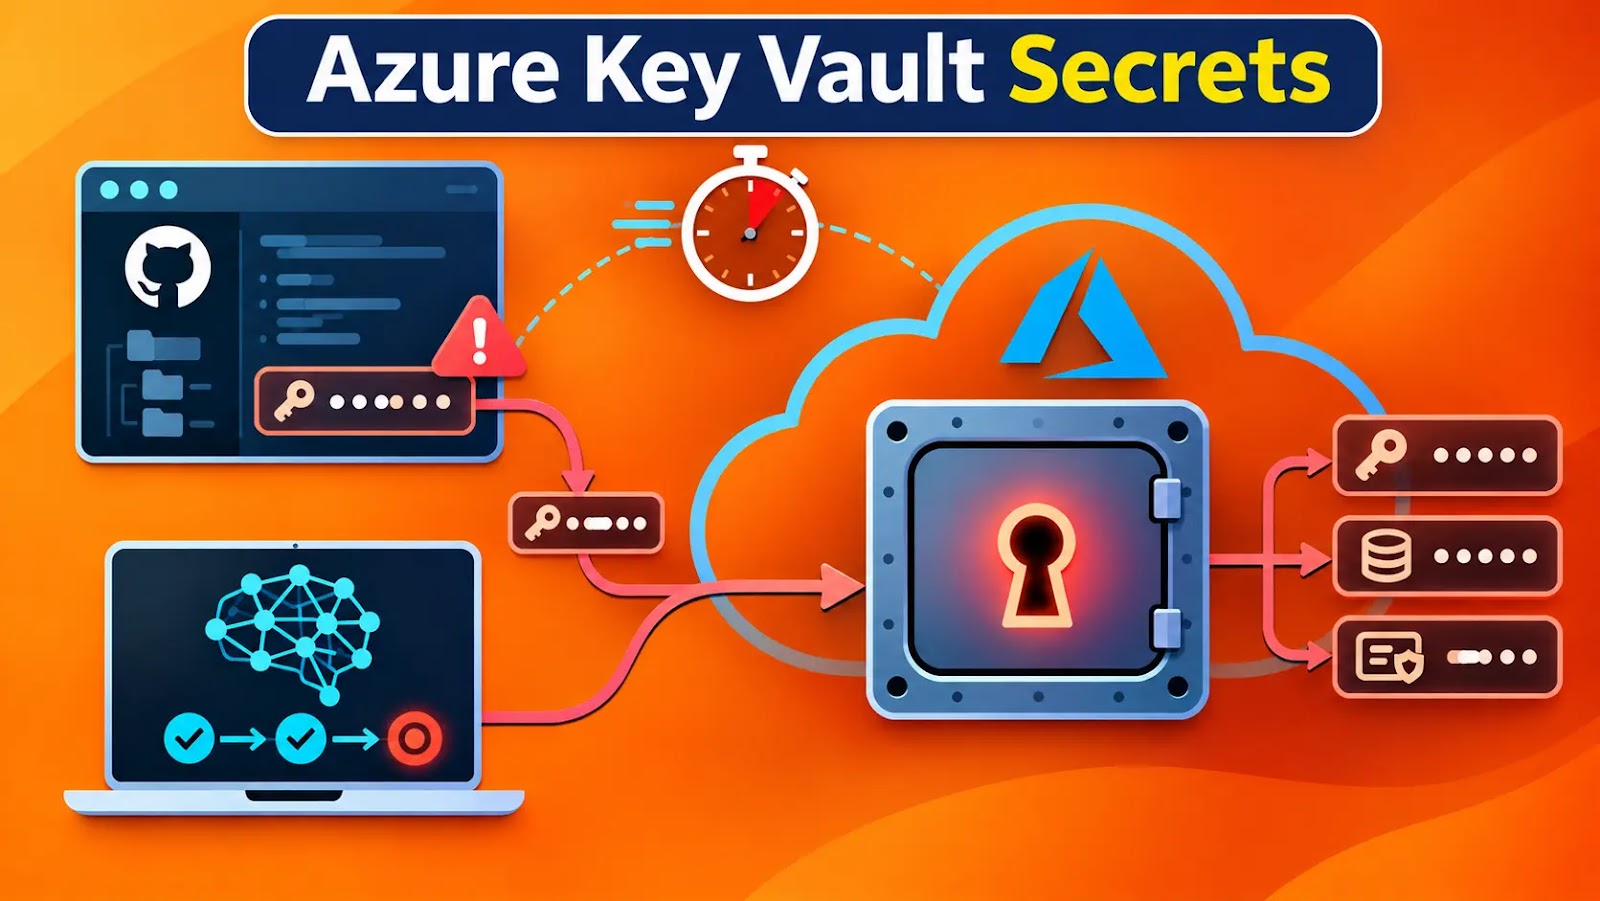
Hackers utiliser ARTEX AI pour voler Azure Key Vault Secrets Juste 5 minutes après avoir trouvé des pouvoirs GitHub exposés

Les attaquants utilisant le cadre d'IA agentique ARTEX pour découvrir les identificateurs GitHub exposés et compromettre rapidement les environnements nuageux. Dans une intrusion, un agent d'IA a progressé de la recherche de GitHub pour des secrets d'application à exfiltrer les données Azure Key Vault en seulement cinq minutes. L'activité compresse une chaîne d'attaque familière: trouver des lettres de créance divulguées, valider l'accès, des ressources de cartographie, et [...]

GBHackers

Jour des menaces : Apache OFBiz RCE, DreamHost Breach, Défis du site + 17 autres histoires

Combien de dégâts peut-on faire sans en casser? Beaucoup, semble-t-il. Une connexion volée peut ouvrir des portes à travers plusieurs systèmes. Un cadre de confiance peut être utilisé pour enfermer les gens. Même une simple copie de fichier peut atteindre des endroits qu'il ne devrait pas. Et alors que de nouveaux outils aident à trouver des trous de sécurité plus rapidement, certains systèmes importants prennent encore des mois, parfois plus d'un an, pour être corrigés. Pas vraiment

The Hacker News

5 Cybermenaces actives qui mettent les entreprises américaines en danger en octobre 2026

Octobre 2026 a apporté une autre vague de cybermenaces ciblant les entreprises américaines, avec des attaquants exploitant des plateformes de confiance, des processus d'authentification légitimes, et des flux de travail d'affaires quotidiens. Pour les entreprises, ces campagnes soulèvent des enjeux qui dépassent les incidents de sécurité individuels, accroissant le risque de pertes financières, d'atteintes aux données et de perturbations opérationnelles coûteuses. Ci-dessous, nous examinons cinq

The Hacker News

Rapports Chainstack Systèmes de production Breach Exposer les données client et les hachages de mot de passe

Le fournisseur d'infrastructure de Blockchain Chainstack a révélé mardi qu'il était visé par une cyberattaque qui a permis à une partie non autorisée d'avoir accès à certaines parties de son infrastructure. L'incident est considéré comme faisant partie d'une campagne d'attaque à grande échelle, à puissance d'intelligence artificielle (IA) qui a été mise en lumière la semaine dernière. "Un attaquant externe a obtenu un accès non autorisé à une partie de

The Hacker News

Binance révèle comment faux entretiens d'emploi et abus d'outils d'IA Led à 6,43 milliards de dollars Vol

Le mardi, Binance a déclaré que le vol record de 6,43 milliards de dollars d'actifs provenant de la plus grande bourse de chiffre d'affaires au monde a été l'aboutissement d'une « campagne sophistiquée et multi-étapes » qui a impliqué l'utilisation d'une installation de Homebrew falsifiée et d'une attaque de génie social sur le thème du recrutement visant deux de ses ingénieurs. "Ce n'était pas une seule brèche isolée ou un simple incident d'hameçonnage,"

The Hacker News

Google avertit que les attaques de lLM coûtent jusqu'à 1 million de dollars en frais de cloud

Google a averti lundi que les acteurs de la menace détournent l'accès des entreprises aux modèles de grande langue (LLM) pour utiliser frauduleusement des ressources informatiques et des services d'IA coûteux. La tactique est appelée « LLMjacking », une forme de détournement de ressources adaptée à l'ère LLM, où un attaquant obtient une clé API par phishing, fuites de code source, environnements mal configurés ou code exposé côté client

The Hacker News

Les 4 éléments de la priorisation de l'exposition et comment les rendre opérationnels

Votre équipe résout plus de vulnérabilités que jamais, mais votre risque de rupture a à peine changé. Vous, passez trop de temps et d'efforts sur les agresseurs d'expositions ne peut jamais exploiter, tandis que les expositions à risque plus élevé s'assoient, attendant dans la file d'attente. Gartner®, le rapport sur la priorisation de l'exposition indique que moins de 10 % des vulnérabilités sont exploitées, mais la plupart sont traitées comme urgentes. Le rapport fait également état des

The Hacker News