Fake Security Tools auf GitHub schieben Hintertüren und infostealers
Cybersecurity-Profis sind mit infizierten Sicherheitsprojekten auf GitHub, die eine Backdoor und Informationen stehlen Malware bereitstellen gezielt. [...]
BleepingComputer
Cybersecurity-Profis sind mit infizierten Sicherheitsprojekten auf GitHub, die eine Backdoor und Informationen stehlen Malware bereitstellen gezielt. [...]
BleepingComputer
Der NIKKE PC-Starter geladene ein missware von der Infinite Level CDN: Fernsteuerung, Diebstahl von Geheimnissen und Kryptos. Das ist es, was wir überprüfen müssen. Der Post NIKKE: Die PC-Version des Spiels gefangen, um eine schreckliche schlecht-ware installiert wurde auf IT-Connect veröffentlicht.
IT-Connect
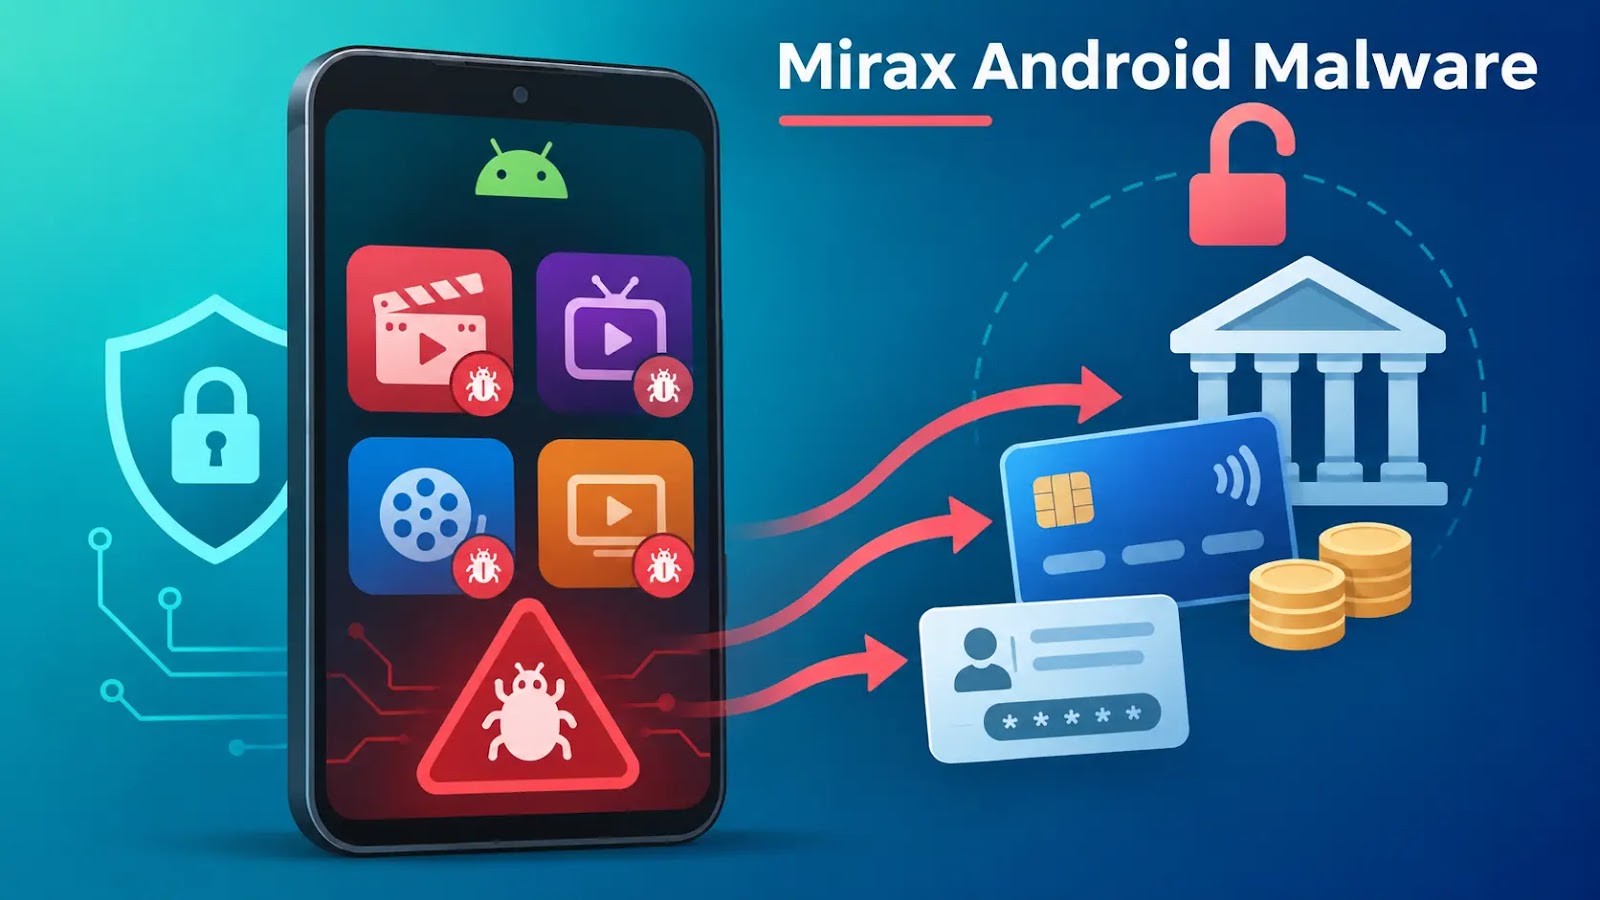
Hacker verwenden Streaming-App-Löcher, um Mirax zu verteilen. Diese Android-Banking-Trojaner können Betreiber ferngesteuert Opfer, Telefone und initiieren betrügerische Transfers. Geschätzte Verluste erreichen Millionen Dollar, obwohl bestätigte Fälle nur einen Teil der Kampagne erfassen, Auswirkungen. Die Operation blieb aktiv, als die Gruppe-IB ihre Untersuchung am 5. November veröffentlichte. Forscher verbanden die Infektionen
GBHackers
Eine Hintertür wurde gefunden, versteckt in dem Webserver, der Control Web Panel (CWP), ein freies Panel für die Verwaltung von Linux-Hosting-Servern läuft, Forscher bei QiAnXin XLab sagte diese Woche. Der Backdoored Webserver führt Befehle aus, die Angreifer über Webanfragen senden, und diese Anfragen erscheinen nie in seinen Zugriffsprotokollen. Die Installation des Servers erfordert Root-Zugriff, so dass die Angreifer den Server bereits kontrollieren müssen.
The Hacker News
Eine neue Linux-Malware namens CWPdoor wird über eine trojanisierte Version von cwpsrv, dem Webserver hinter der Control Web Panel (CWP) Management-Schnittstelle verteilt. [...]
BleepingComputer
Das Indian Computer Emergency Response Team (CERT-In) hat enthüllt, dass ein von Künstlicher Intelligenz (KI) unterstützter Bedrohungsakteur, den es verfolgt, als Crafty Falcon auf Organisationen in den Bereichen Banking, Financial Services und Insurance (BFSI) im Land ausgerichtet ist. Die Tätigkeit umfasst die Verwendung öffentlich verfügbarer KI-gestützter Offensive-Sicherheitswerkzeuge, die die Bedrohung als aktiv und laufend beschreiben.
The Hacker News
Die US Cybersecurity and Infrastructure Security Agency (CISA) am Mittwoch fügte einen mittelschweren Sicherheitsfehler hinzu, der mehrere Apple-Betriebssysteme in den bekannten Katalog Exploited Vulnerabilities (KEV) einbezieht, nachdem Berichte über aktive Nutzung veröffentlicht wurden. Die Sicherheitslücke ist CVE-2024-27834 (CVSS-Score: 5.5), ein Fall von unsachgemäßer Authentifizierung, die einen Angreifer mit
The Hacker News
Vercel rollt schrittweise Device Bound Session Credentials (DBSC) auf seiner Plattform als eine wichtige Verteidigung gegen Informationen stehlen Malware. [...]
BleepingComputer
Android-Gerät Hersteller Videostrong angeblich lief die Operation, die infiziert Set-Top-Boxen und IoT-Geräte mit einer Hintertür, um Infrastruktur für kriminelle Aktivitäten zu schaffen.
Dark Reading
Ein von China unterstützter Bedrohungsakteur, bekannt als SlippyNunchucks, wurde einer Entführungsoperation des Domain Name Systems (DNS) zugeschrieben, die die unsichere HTTP-Kommunikation in Windows-Versionen der Sogou Input Method als Teil einer Überwachungskampagne zur Implantierung eines DarkVigil (alias FDMTP)-Implantats missbraucht. Die Kampagne, die am 1. Juli 2026 beobachtet wurde, wird als Zielorganisationen und
The Hacker News
Ein Angreifer brach am 2. November in das Update-System des cPGuard Sicherheitstools ein und verwendete es, um ein bösartiges Skript an die Linux-Server von Kunden zu senden. Das Skript installierte eine Backdoor und sammelte Passwort-Hasches und andere sensible Dateien von Servern, die es lief, cPGuard Maker OPSSHIELD sagte in einem Advisory. In einer späteren Offenlegung, OPSSHIELD sagte über 2,950 Kunden Server lief das Skript,
The Hacker News
Ein russischer Bedrohung Schauspieler als Gorbag bekannt wurde beobachtet mit einfachen Informationen stehlen Malware bei Angriffen auf ukrainische Organisationen. "Seit mindestens Februar 2025 konzentriert sich die Gruppe ausschließlich auf die ukrainischen Ziele, wobei die Strafverfolgungs- und Justizbehörden, die lokalen Verwaltungen in der Nähe der Front und der Verteidigungssektor eindeutig bevorzugt werden", so ESET-Forscherin.
The Hacker News
Ein Sicherheitsfehler mit maximaler Schweregrad-Beeinträchtigung von Siemens SIMATIC IoT2050 Advanced Geräte sind unter aktiver Nutzung, hat VulnCheck enthüllt. Die Schwachstelle, die als CVE-2026-58115 (CVSS-Score: 10.0) verfolgt wird, ist ein Fall fehlender Authentifizierung für eine kritische Funktion, die von einem nicht authentifizierten Angreifer ausgenutzt werden könnte, um beliebigen Code auszuführen. "SIMATIC IoT2050 Advanced Geräte mit
The Hacker News
Google sagte heute mit Industriepartnern zu demontieren ein Botnet aus mehr als 1,3 Millionen Android TV-Set-Top-Boxen, die mit bösartiger Software versenden, die heimlich vermietet die Internet-Verbindung des Benutzers aus Fremden und führt Werbebetrug. Experten, die an der Übernahme beteiligt sind, sagen, dass die Maßnahme wahrscheinlich den Zugang des Botnets zu mehr als 10 Millionen zusätzlichen kompromittierten
Krebs on Security
Einige Angriffe in dieser Woche brauchten keinen Trick. Ein gefälschter Support-Aufruf, eine vertrauenswürdige Erweiterung, ein gemeinsamer Link oder ein Gerät ohne Passwort. Kleine Dinge, an die man kaum denkt. Doch jeder war genug, um ernsthafte Probleme zu verursachen. Dann gab es die größeren Unordnungen. Milliarden gestohlene, versteckte Netzwerke von gehackten Geräten, vergiftete Software und Angreifer finden neue Wege, um normale Werkzeuge gegen
The Hacker News
Ein Botnet von mehr als 1,3 Millionen Android-Geräte, meist TV-Set-Top-Boxen, verlor die Kontrolle über seine Server Ende Oktober in einem Takedown von Google geführt. Google sagt, es ist sehr zuversichtlich, dass Gerätehersteller Videostrong absichtlich eine Hintertür in die Boxen und verkauften Zugang zu Kriminellen. Sie benutzten die Boxen für Werbebetrug und um den Internetverkehr anderer Leute durch das Haus der Eigentümer zu passieren
The Hacker News
Am selben Tag trafen zwei ernsthafte Sicherheitsprobleme auf Cursor und betonten die Risiken für KI-betriebene integrierte Entwicklungsumgebungen (IDEs).
Dark Reading
Postbombenangriffe bekommen einen neuen Look mit einer breit angelegten, laufenden Social Engineering Kampagne, die an die Black Basta Ransomware-Bande gebunden sein könnte.
Dark Reading
Der Fokus der Malware auf KI-Tools erweitert das traditionelle infostealer Playbook, um einen Wald von KI-Sessions, sensiblen Geschäftsdaten und Entwickler-Infrastruktur von einem einzigen kompromittierten Endpunkt aus zu entlarven.
Dark Reading
Bedrohung Akteure müssen nicht mehr auf Malware zu verlassen, um Organisationen zu verletzen. Sie rufen einfach Hilfeschalter an und bitten höflich um Zugang, mit ein wenig Hilfe von künstlicher Intelligenz.
Dark Reading