Cyber Actualité

Malware

Hackers utilizan aplicaciones de transmisión de falsos para difundir software de software malicioso y robar cuentas bancarias

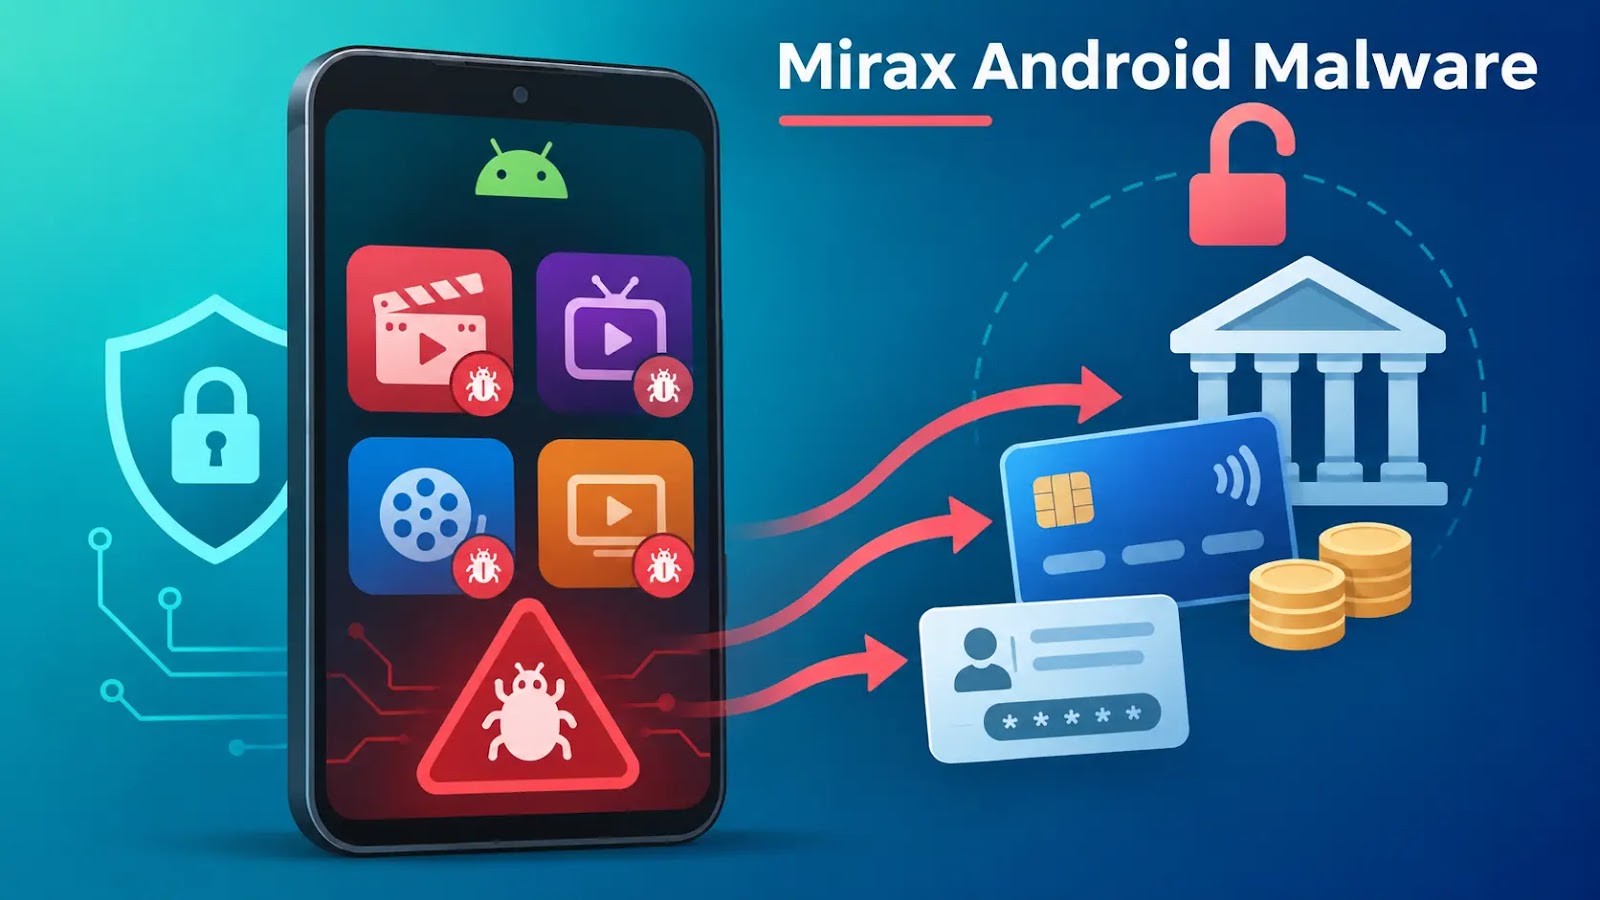
Los hackers están usando señuelos de la aplicación de streaming para distribuir Mirax. Este troyano bancario Android permite a los operadores controlar remotamente los teléfonos de las víctimas e iniciar transferencias fraudulentas. Las pérdidas estimadas alcanzan millones de dólares, aunque los casos confirmados sólo captan parte del impacto de la campaña. La operación siguió activa cuando el Grupo-IB publicó su investigación del 5 de noviembre. Los investigadores vincularon las infecciones

GBHackers

Hackers Ocultar Linux Backdoor en Control Servidor de Panel Web para Ejecutar Comandos Sin Registros

Se ha encontrado una puerta trasera oculta en el servidor web que ejecuta Control Web Panel (CWP), un panel gratuito para administrar servidores de alojamiento Linux, dijeron investigadores en QiAnXin's XLab esta semana. El servidor web backdoored ejecuta comandos que los atacantes envían a través de peticiones web, y esas peticiones nunca aparecen en sus registros de acceso. Instalarlo toma acceso raíz, por lo que los atacantes ya deben controlar el servidor.

The Hacker News

CERT-In banderas de ataques con IA como puerta trasera ARTEX expone 62 consolas para el acceso raíz

El Equipo de Respuesta a Emergencias Informáticas de la India (CERT-In) ha revelado que un actor de amenaza asistido por inteligencia artificial (AI) que rastrea como Crafty Falcon está apuntando a organizaciones en los sectores de Banca, Servicios Financieros y Seguros (BFSI) en el país. Al describir la amenaza como activa y continua, la actividad implica el uso de herramientas de seguridad ofensivas impulsadas por IA disponibles al público

The Hacker News

Hackers explotar parcheada de Apple falla para entregar malware de la información-señala, CISA dice

La Agencia de Seguridad de Seguridad de Ciberseguridad e Infraestructura (CISA) de EE.UU. agregó el miércoles una falla de seguridad de media gravedad que afecta a varios sistemas operativos de Apple a su catálogo de Vulnerabilidades Explotadas (KEV), siguiendo informes de explotación activa. La vulnerabilidad en cuestión es CVE-2024-27834 (puntuación CVSS: 5.5), un caso de autenticación inadecuada que podría permitir a un atacante con

The Hacker News

China-Alineados Hackers Secuestro Sogou Método de Entrada DNS Solicitudes para desplegar DarkVigil Backdoor

Un actor de amenaza alineado con China conocido como SlippyNunchucks ha sido atribuido a una operación de sistema de nombres de dominio (DNS) que abusa de las comunicaciones HTTP insecure en las versiones de Windows del Método de entrada de Sogou como parte de una campaña de vigilancia diseñada para implementar un implante llamado DarkVigil (también conocido como FDMTP). La campaña, observada a partir del 1 de julio de 2026, se considera que tiene organizaciones y organizaciones específicas.

The Hacker News

cPGuard Actualización Canal secuestrado a Backdoor Linux Servers y recoger contraseñas hashes

Un atacante entró en el sistema de actualización de la herramienta de seguridad cPGuard el 2 de noviembre y lo usó para enviar un script malicioso a los servidores Linux de los clientes. El script instaló una puerta trasera y recogió hashes de contraseñas y otros archivos sensibles de servidores que lo ejecutaron, dijo cPGuard maker OPSSHIELD en un aviso. En una revelación posterior, OPSSHIELD dijo que unos 2.950 servidores de clientes ejecutaron el guión,

The Hacker News

Los hackers de Gorbag alineados de Rusia explotan la falla de la RAR para desplegar malware de datos

Un actor de amenaza alineado con Rusia conocido como Gorbag ha sido observado usando un simple malware de robo de información en ataques dirigidos contra organizaciones ucranianas. "En el año 2016, el grupo se ha centrado exclusivamente en objetivos ucranianos, con una clara preferencia por las entidades policiales y judiciales, las administraciones locales cerca del frente y el sector de defensa", ha señalado el investigador de ESET.

The Hacker News

Los atacantes explotan la crítica Siemens IoT2050 Falla al plantar puertas traseras de mando remoto

Una falla de seguridad de máxima gravedad que afecta a Siemens SIMATIC IoT2050 Los dispositivos avanzados han sido explotados activamente, ha revelado VulnCheck. La vulnerabilidad, rastreada como CVE-2026-58115 (puntuación CVSS: 10.0), es un caso de autenticación faltante para una función crítica que podría ser explotada por un atacante remoto no autentizado para ejecutar código arbitrario. "Simatic IoT2050 Dispositivos avanzados en funcionamiento

The Hacker News

Empresas tecnológicas desmantelan el botnet que convirtió las cajas de TV de 1,3M en proxies

Google dijo hoy que trabajó con socios de la industria para desmantelar una botnet compuesto por más de 1,3 millones de cajas de TV Android que envían con software malicioso que alquila en secreto la conexión a Internet del usuario a extraños y conduce fraude publicitario. Expertos involucrados en la derribación dicen que la acción probablemente separe el acceso de la botnet a más de 10 millones de más comprometidos

Krebs on Security

• Recap. semanal: CVES crítico, Linux DDoS Botnet, Phishing código dispositivo, Spyware Android y más

Algunos ataques de esta semana no necesitaban mucho truco. Una llamada de soporte falso, una extensión de confianza, un enlace compartido o un dispositivo sin contraseña. Cosas pequeñas en las que la gente apenas piensa. Sin embargo, cada uno era suficiente para causar serios problemas. Luego estaban los líos más grandes. Miles de millones de personas robadas, redes ocultas de dispositivos hackeados, software envenenado y atacantes que encuentran nuevas formas de convertir las herramientas normales en contra

The Hacker News

Google disruptors 1.3 millones de dispositivos Android Botnet, Dice TV Box Maker Vendido Acceso Criminal

Una botnet de más de 1,3 millones de dispositivos Android, principalmente de TV de set-top boxes, perdió el control de sus servidores a finales de octubre en un derribo liderado por Google. Google dice que es altamente seguro que el fabricante de dispositivos Videostrong intencionalmente poner una puerta trasera en las cajas y se vende el acceso a los criminales. Usaron las cajas para fraude publicitario y para pasar el tráfico de internet de otras personas a través de la casa de los propietarios

The Hacker News